
[GUIDE 2026] Vibe coding en entreprise : risques, sécurité et gouvernance
Le guide complet pour DSI, RSSI et dirigeants : comprendre le Shadow IA, évaluer l'exposition réelle et mettre en place une gouvernance qui n'étouffe pas l'innovation métier.

Vos équipes pratiquent déjà le vibe coding, avec ou sans l’accord de la DSI. Ce guide complet pour DSI, RSSI et dirigeants vous aide à comprendre le shadow IA, à évaluer l’exposition réelle de votre entreprise et à mettre en place une gouvernance de l’IA qui n’étouffe pas l’innovation métier.
Le vibe coding en entreprise est déjà là… et il a quitté la DSI
Marketing, finance, RH, logistique : de plus en plus de collaborateurs créent leurs propres scripts, applications et agents IA autonomes en dialoguant avec une IA générative. Ce sont les « développeurs métier » (ou citizen developers). Sur la plateforme Lovable, quatre utilisateurs sur cinq se déclarent sans profil technique.
Pour une PME ou une ETI, l’IA générative en entreprise tient une vraie promesse : automatiser en quelques heures ce qui prenait des mois, sans multiplier les licences. Mais ces outils lisent vos bases, écrivent dans vos systèmes et prennent des décisions, sans test, sans documentation et sans supervision.
Interdire ne fonctionne pas : les usages migrent vers des comptes personnels, encore plus opaques. Il ne s’agit plus de savoir « si » mais « comment » encadrer le vibe coding en entreprise.
Les risques du vibe coding en chiffres
- 45 % des tests : le code généré par IA contient une faille de sécurité majeure (Veracode, 2025)
- + 41 % de bogues après adoption d’un assistant de codage, sans livraison plus rapide (Uplevel Data Labs, 2024)
- 28,65 M de clés et mots de passe exposés sur GitHub public en 2025, soit + 34 % en un an (GitGuardian, 2026)
- ≈ 70 % du coût d’une application sur cinq ans se joue après sa création (Capgemini, 2026)
Ce que vous trouverez dans ce guide
- Comprendre le shadow AI. Vos collaborateurs ne se contentent plus d’utiliser des outils non validés : ils fabriquent leurs propres scripts et agents IA, qui agissent dans vos systèmes à l’insu de la DSI. Découvrez pourquoi ce risque est d’une autre nature que le Shadow IT classique, et comment repérer ce qui tourne déjà chez vous.
- Chiffrer le vrai coût du code généré. Une application créée en un week-end paraît gratuite, mais la facture arrive après : maintenance, correctifs, et un outil que personne d’autre que son créateur ne sait faire évoluer. Découvrez pourquoi le « coût zéro » est une illusion comptable, et comment arbitrer entre développer, acheter ou industrialiser.
- Mesurer les risques du vibe coding en matière de sécurité. Failles dans le code, clés d’accès publiées par erreur, outils branchés sur vos données clients : le guide montre où se cache la surface d’attaque invisible, avec des incidents réels à l’appui.
- Protéger vos données de pilotage. Quand chaque service interroge vos données avec son propre outil d’IA, le comité de direction peut se retrouver avec deux chiffres différents pour le même indicateur. Découvrez la parade qui évite d’arbitrer des chiffres au lieu de décider.
- Apprendre de quatre scénarios de crise. Une chaîne logistique bloquée un vendredi soir, des données clients exfiltrées, un plan d’investissement fondé sur un chiffre faux, un ERP corrompu par un agent autonome : quatre histoires types, reconstituées à partir d’incidents documentés, et la leçon à en tirer pour chacune.
- Anticiper la conformité. IA Act, RGPD, NIS2 : ces textes concernent aussi les PME et les ETI, et un outil créé en une heure par un collaborateur n’y échappe pas. Découvrez ce que la réglementation vous demande vraiment, et pourquoi tout commence par savoir ce que vos équipes utilisent.
- Appliquer un cadre de gouvernance de l’IA en entreprise. Ce qui est libre, ce qui est accompagné, ce qui est interdit : une méthode simple, pensée pour les PME et les ETI, avec une feuille de route à 30 jours, 6 mois et 12 mois. Pour encadrer l’IA sans freiner l’innovation de vos équipes.
Une gouvernance de l’IA qui ne bride pas l’innovation
Pas question de tout interdire : vos équipes iraient simplement le faire en cachette. Pas question non plus de tout laisser faire. Le guide vous propose une règle du jeu simple et lisible par tous : pour chaque outil créé avec l’IA, savoir immédiatement s’il peut être utilisé librement, s’il doit être accompagné par la DSI ou s’il est à proscrire.
Vos collaborateurs gardent leur liberté d’expérimenter. Votre entreprise garde le contrôle sur ce qui touche à ses données et à ses systèmes sensibles. Et l’énergie créative de vos équipes devient un atout plutôt qu’un risque caché.
À qui s’adresse ce guide ?
- DSI et RSSI qui veulent retrouver la visibilité sur le shadow AI sans bloquer les projets des métiers ni les pousser à contourner les règles
- Dirigeants de PME et d’ETI qui doivent arbitrer entre agilité métier et maîtrise des risques
- DPO, responsables conformité et directions métiers concernés par l’IA Act, le RGPD et NIS2
Un regard sans conflit d’intérêts
Datasulting n’est ni une ESN, ni un éditeur de logiciels, ni un revendeur de licences. Nous n’avons aucune solution à vous vendre : les conseils de ce guide ne servent qu’un seul intérêt, le vôtre.
L’auteur
Luc Maurette, Consultant chez Datasulting
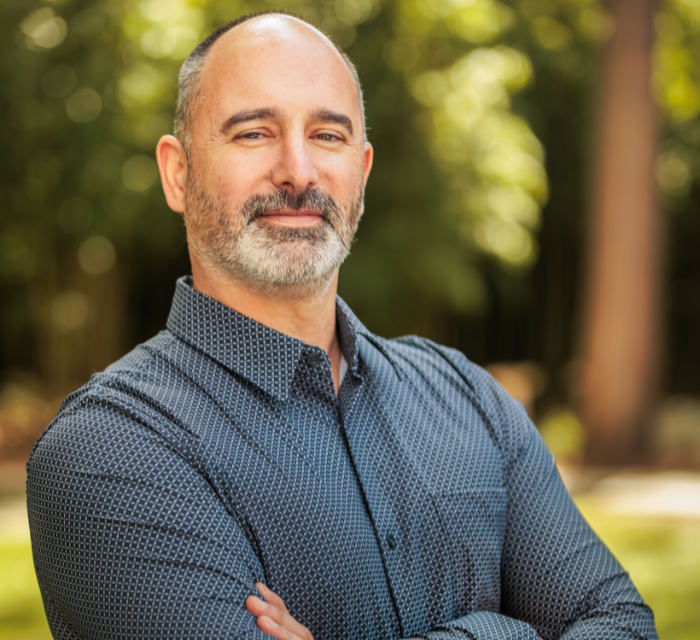
Luc pilote les projets d’IA générative du cabinet et accompagne des PME et des ETI, du diagnostic à l’industrialisation des automatisations. Il construit lui-même des agents et des chaînes d’automatisation, puis répond aux directions qui lui demandent comment les encadrer. Ce guide est né de ce grand écart, et d’un constat récurrent : le vibe coding n’arrive jamais par la DSI.
FAQ
-
Qu’est-ce que le vibe coding ?
C’est une pratique où l’on décrit un besoin en langage naturel et où une IA générative écrit le code. L’utilisateur exprime une intention plutôt que de la syntaxe, sans forcément comprendre ce qui est produit.
-
Comment encadrer le vibe coding en entreprise ?
En commençant par recenser ce que vos équipes utilisent déjà, sans sanction pour celles qui se déclarent. Ensuite, en leur donnant un espace sécurisé pour tester leurs idées, en vérifiant chaque outil avant qu’il touche vos vrais systèmes, et en posant une charte d’usage de l’IA claire pour tous. Le guide détaille ces étapes dans une feuille de route à 30 jours, 6 mois et 12 mois.
-
Quels sont les risques du shadow IA pour une PME ?
Fuite de secrets et de données personnelles, dette technique IA, outils critiques que personne d’autre ne sait maintenir, chiffres de pilotage contradictoires et exposition réglementaire. Une PME absorbe moins bien qu’un grand groupe un incident ou une sanction.
-
L’AI Act concerne-t-il vraiment les PME et les ETI ?
Oui. Il s’applique aux déployeurs de systèmes d’IA, c’est-à-dire à toute entreprise qui en utilise, pas seulement à leurs fournisseurs. Un agent bricolé qui trie des candidatures, par exemple, peut relever des systèmes à haut risque.
-
Comment gouverner l’usage de l’IA sans freiner les équipes ?
Avec une gouvernance en zones de risque : ce qui est libre, ce qui est accompagné, ce qui est proscrit. Les métiers gardent leur vélocité, la DSI garde le contrôle des systèmes critiques.
-
Mon entreprise est-elle concernée si nous n’avons pas de développeurs ?
Probablement, justement. Ce sont surtout des profils non techniques qui créent ces outils, y compris au sein des comités de direction.
Téléchargez le guide
Besoin d’aller plus loin ?
Datasulting propose un diagnostic de vos usages IA pour établir, en quelques semaines, votre cartographie des risques et votre feuille de route de gouvernance. Ce dispositif est financé par Bpifrance.